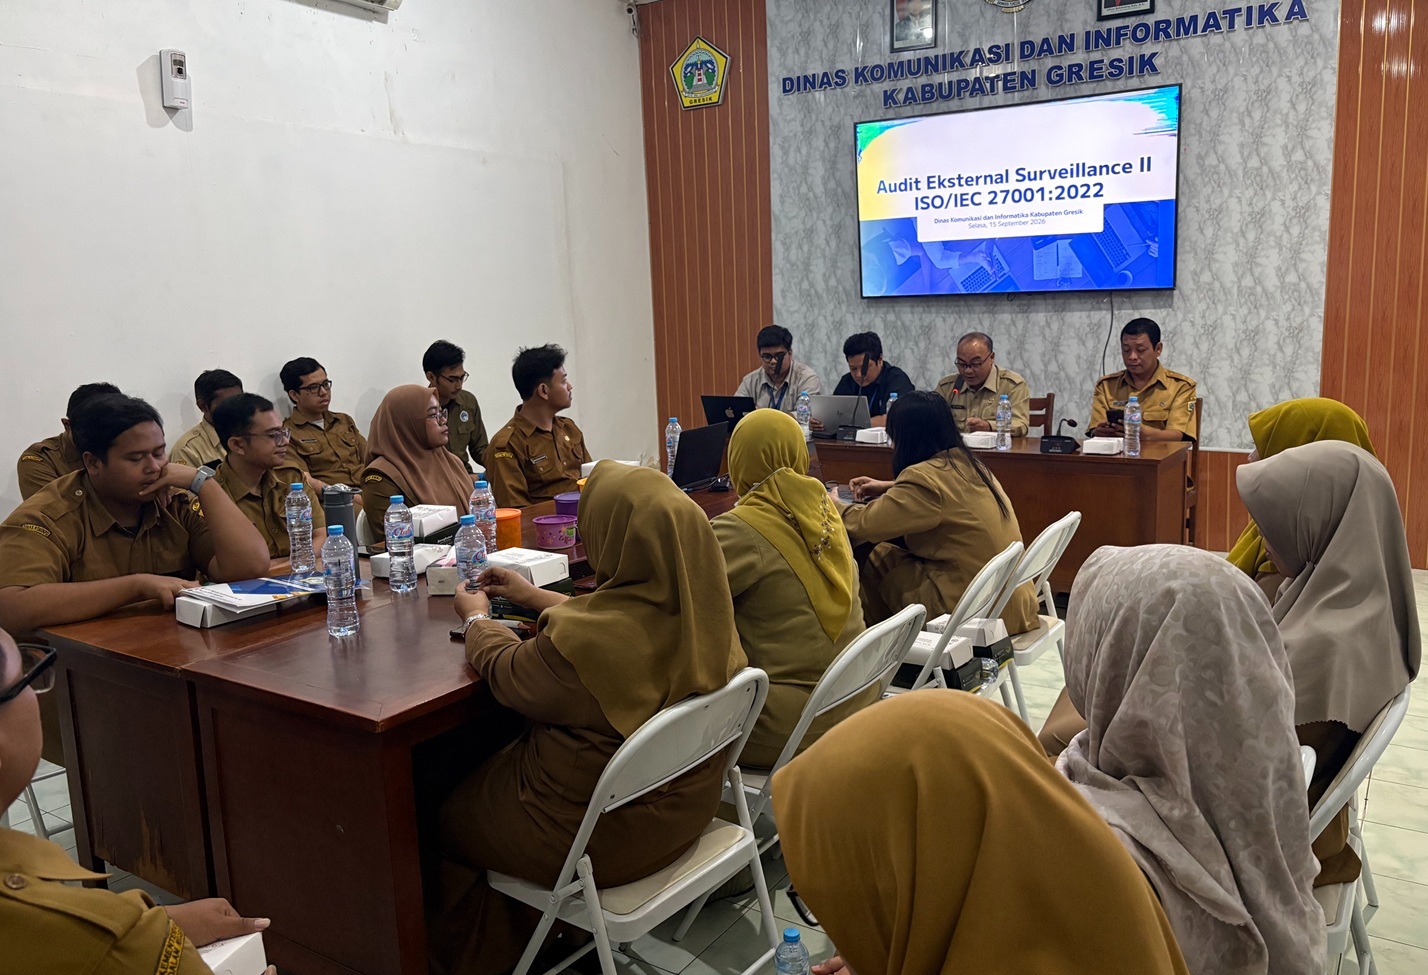
Gresik - Dinas Komunikasi dan Informatika (Diskominfo) Kabupaten Gresik kembali menegaskan komitmennya dalam menjaga keamanan informasi melalui pelaksanaan audit Eksternal Surveillance Sertifikasi ISO/IEC 27001:2022. Kegiatan tersebut berlangsung di Ruang Rapat Diskominfo Kabupaten Gresik, Selasa (15/9/2026).
Audit surveillance ini menjadi bagian dari upaya berkelanjutan Diskominfo Gresik untuk memastikan penerapan Sistem Manajemen Keamanan Informasi (SMKI) berjalan secara konsisten, Khusunya dalam pengelolaan Pusat Data, Jaringan, dan Aplikasi.
Pelaksanaan audit surveillance diawali dengan sejumlah tahapan persiapan, mulai dari rapat persiapan dan pembentukan Tim ISO hingga pendampingan pemenuhan dokumen dan kesiapan audit oleh PT Mitra Berdaya Optima sebagai konsultan sedangkan pelaksanaan audit surveillance dilakukan secara independen oleh lembaga sertifikasi eksternal, PT TÜV SÜD Indonesia.
Plt Kepala Dinas Kominfo Kabupaten Gresik, Kiki Nuriyadi, menegaskan bahwa sertifikasi ISO/IEC 27001:2022 bukan sekadar capaian administratif, melainkan proses berkelanjutan yang perlu terus dijaga dan ditingkatkan implementasinya.
Menurut Kiki, seluruh tim Diskominfo Gresik siap bekerja sama secara terbuka dan transparan selama proses audit yang berlangsung selama dua hari. Ia berharap audit tersebut dapat memberikan evaluasi sekaligus masukan yang menjadi dasar untuk meningkatkan sistem keamanan informasi di lingkungan Diskominfo Gresik.
“Kami berharap audit surveillance kali ini dapat berjalan lancar, objektif, dan memberikan masukan yang konklusif kepada kita dalam rangka peningkatan berkelanjutan sistem keamanan informasi yang ada di Dinas Kominfo Kabupaten Gresik,” ujar Kiki.
Kiki juga menekankan bahwa keamanan informasi bukan hanya menjadi tanggung jawab satu bagian atau tim tertentu. Seluruh pegawai, termasuk para koordinator dan jajaran Diskominfo, memiliki peran penting dalam menjaga keamanan informasi dan memastikan penerapan SMKI berjalan dengan baik.
“Keamanan informasi tidak hanya tanggung jawab dari satu bagian saja, tetapi tanggung jawab kita bersama, khususnya seluruh pegawai, baik yang ada di dalam tim maupun yang tidak masuk dalam tim SMKI,” jelasnya.
Ia berharap proses audit surveillance ini dapat menjadi pembelajaran bagi seluruh pegawai untuk melakukan evaluasi sekaligus memperkuat komitmen dalam menerapkan prinsip confidentiality, integrity, dan availability dalam setiap aspek operasional.
Pada kesempatan tersebut, Kiki turut menyampaikan apresiasi kepada seluruh Tim SMKI Diskominfo Gresik yang selama ini telah bekerja keras dalam mempertahankan sertifikasi ISO.
“Kami menyampaikan terima kasih kepada seluruh tim SMKI yang terus bekerja keras untuk menghasilkan capaian terbaik. Harapannya, sertifikasi ini tidak hanya menjadi dokumen, tetapi benar-benar dijalankan sesuai SOP dan budaya kerja yang telah ditetapkan,” tegasnya.
Sementara itu, perwakilan PT TÜV SÜD Indonesia, Sesadityo Arimbo, menjelaskan bahwa audit surveillance kali ini bertujuan mengevaluasi kesesuaian sistem manajemen keamanan informasi yang telah diterapkan Diskominfo Gresik selama lebih dari dua tahun.
“Untuk objektif kita, selama proses audit surveillance ini kita akan mengevaluasi kesesuaian dari sistem manajemen yang sudah ada dan sudah dijalankan selama dua tahun lebih ini,” ungkap Sesadityo.
Ia mengaku cukup bangga dan antusias melihat penerapan keamanan informasi di Gresik. Menurutnya, kesadaran terhadap keamanan informasi sudah cukup tinggi, salah satunya terlihat dari penerapan SOP sebagai parameter utama dalam menjaga sistem.
Dalam pelaksanaannya, audit dilakukan menggunakan tiga metode. Pertama, auditor akan melakukan observasi ke area-area terkait. Kedua, melakukan sampling dokumen untuk mengecek kebijakan dan bukti penerapannya. Ketiga, melakukan wawancara dengan person in charge (PIC) terkait.
“Untuk metodologi audit, kita ada tiga metodologi. Pertama, kita akan observasi ke area-area terkait. Kemudian kita akan sampling dokumen, mengecek kebijakan dan evidencenya, apakah langsung dijalankan, dan kita juga akan melakukan interview kepada PIC terkait,” jelasnya.
Sesadityo menambahkan, keamanan informasi pada dasarnya tidak hanya menjadi tanggung jawab organisasi, tetapi juga perlu diterapkan dalam kehidupan sehari-hari, terutama di tengah semakin tingginya aktivitas masyarakat di ruang digital.
Hal-hal sederhana seperti menggunakan password minimal delapan karakter, memakai perangkat lunak resmi, serta menghindari penggunaan sistem atau aplikasi bajakan menjadi bagian penting dalam menjaga keamanan informasi. Menurutnya, salah satu kerentanan keamanan justru dapat berasal dari internal pengguna.
Melalui pelaksanaan audit Eksternal Surveillance Sertifikasi ISO/IEC 27001:2022 ini, Diskominfo Kabupaten Gresik berharap dapat terus meningkatkan keandalan sistem informasi, menjaga keamanan data strategis, serta memperkuat transformasi digital yang aman dan berkelanjutan.
Upaya tersebut diharapkan dapat mendukung peningkatan kualitas layanan digital sekaligus memberikan pelayanan publik yang semakin aman dan terpercaya bagi masyarakat Kabupaten Gresik.